Ledger 疑涉 8,600 萬美元失竊!東南亞授權經銷商停供,近 90 天買家被籲換新錢包
硬件錢包龍頭 Ledger 調查東南亞用戶透過 CryptoBilis 購機後資產遭盜報告,鏈上研究員估涉款逾 8,600 萬美元。官方呼籲近 90 天買家暫停啟用或遷移至全新助記詞。
硬件錢包龍頭 Ledger 傳出一起可能涉及供應鏈的重大資安事件。Ledger 表示,正在調查東南亞多名用戶資產被盜的報告,相關用戶均曾透過授權經銷商 CryptoBilis 購買 Ledger 裝置;作為預防措施,已要求 CryptoBilis 暫停所有 Ledger 產品銷售與出貨。
鏈上研究員目前估計,疑似遭竊資產可能已超過 8,600 萬美元,涉及 Bitcoin、Ethereum、Tron 等多條鏈。Ledger 尚未確認實際損失、受影響人數或裝置是否遭篡改,現階段數字仍屬調查中的估算。
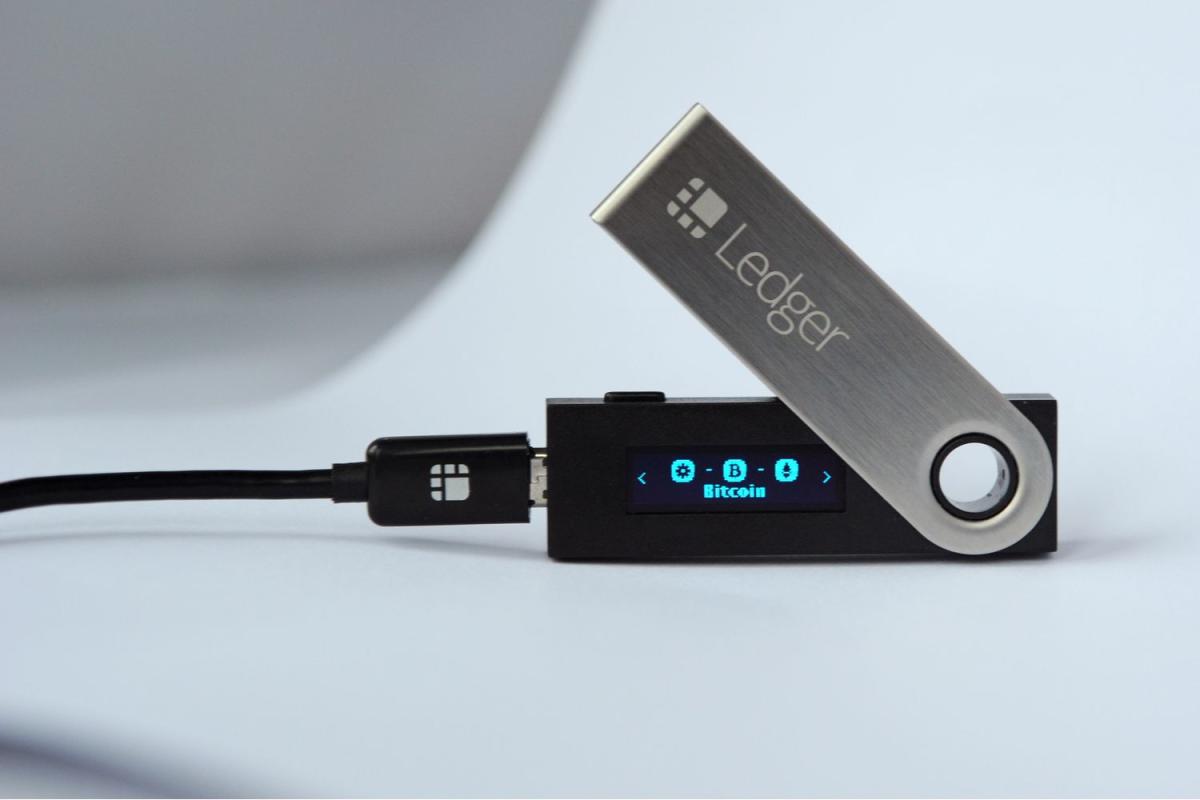
Ledger 要求東南亞經銷商立即停供
Ledger 指出,事件涉及的經銷商為 CryptoBilis。官方授權名單顯示,CryptoBilis 為 Ledger 在印尼、馬來西亞與菲律賓的授權經銷商之一,並非來路不明的非官方賣家。
一般硬件錢包安全建議,通常強調避免從未知第三方購買,以降低假貨或遭拆封裝置風險;但此次遭調查的 CryptoBilis 原本就在官方授權名單內,因此格外引發關注。Ledger 表示,在調查完成前,已要求 CryptoBilis 暫停 Ledger 裝置的所有銷售與出貨。
CryptoBilis 成立於 2020 年,總部位於馬來西亞雪蘭莪州八打靈再也(Petaling Jaya),主要銷售硬件錢包與 Web3 相關產品,並經營加密貨幣社群與線下活動。
CryptoBilis 2026 年初易主,新股東背景成焦點
公司早期由 Arravind Prabu 與 Vimalatheethan 共同創辦;Arravind 曾長期擔任 CEO,2025 年仍代表 CryptoBilis 參與 Ledger 全球發佈活動。
Arravind 最新表示,CryptoBilis 已於 2026 年初被新東家收購,他與 Vimalatheethan 在 2026 年 3 月完成交接後,已退出所有營運、管理及行政職務,也不再擁有後臺系統、客戶資料或訂單紀錄的存取權。
公開公司資料顯示,馬來西亞營運主體為 CB International Sdn. Bhd.。近期曝光紀錄顯示,一名登記地址位於中國黑龍江省、公開姓名為「Jiaming」的人士,截至 8 月 3 日持有該公司 100% 股份。
鏈上研究員估算涉款逾 8,600 萬美元
鏈上研究員 Specter 追蹤 Bitcoin、Ethereum 與 Tron 上的一批疑似失竊地址後,估計相關資產損失已超過 8,600 萬美元。
Decrypt 引述其追蹤資料指出,疑似地址中的資產包括約 4,200 萬美元 ETH、1,760 萬美元 BTC 以及 1,650 萬美元 USDT,合計接近 8,700 萬美元。另一名研究員 tanuki42 的估算較低,認為流向攻擊地址的資產超過 7,200 萬美元。
Ledger:最近 90 天買的先別開機
Ledger 對用戶的建議相當明確,但適用範圍並非所有 Ledger 用戶:
- 若在過去 90 天內透過 CryptoBilis 購買 Ledger,且尚未開始設定,應暫停啟用裝置。
- 若已完成設定並存入資產,建議將資產移至新的 Ledger 簽署裝置,並重新生成全新助記詞(seed phrase)。
若問題涉及助記詞在供應鏈過程中遭竊,僅把同一組 24 字助記詞導入另一臺新 Ledger,攻擊者仍可能控制同一組私鑰。真正安全的做法是:建立全新助記詞與全新錢包地址,再把資產轉移過去。
調查方向與行業影響
市場關注的可能性包括供應鏈攻擊(supply-chain attack)。Binance 聯合創始人 CZ 表示,根據目前公開資訊,事件可能集中在單一供應商,部分用戶或許買到「假冒或遭篡改的 Ledger」。前 Mt. Gox CEO Mark Karpeles 稱正在調查可能相關案件,並建議受害者拆開裝置、拍攝電路板照片以確認硬件是否被動過手腳。
Ledger 截至目前尚未確認設備遭篡改,也沒有證實韌體、Secure Element、安全芯片或公司後端系統遭入侵。
為什麼硬件錢包也可能在「到手前」失守?
硬件錢包的核心邏輯,是讓私鑰離線保存在裝置內。若攻擊發生在用戶拿到裝置之前(例如供應鏈中提前取得或替換助記詞、植入惡意硬件並重新包裝),即使使用者從未把助記詞輸入電腦,攻擊者仍可能早已擁有同一組私鑰。
目前沒有證據顯示所有 Ledger 用戶都有風險。Ledger 的警告只針對最近 90 天從 CryptoBilis 購買產品的用戶,並未要求全球持有人更換裝置。若你是從 Ledger 官方商城或其他授權通路購買,不能僅因本事件就推斷裝置受到相同影響。
若最終證實用戶拿到的是遭篡改裝置,將意味著「只從官方授權經銷商購買」這一傳統建議,仍不足以完全消除供應鏈風險;廠商未來可能需要強化真偽驗證、包裝完整性檢查與首次啟用的硬件驗證流程。
參考報道:區塊客 — Ledger 失竊疑雲
免責聲明:本文僅供資訊參考,不構成投資建議。加密貨幣與自託管存在極高風險,請自行評估。